0

2
0

文字

分享

0
2
0

Sefnit 是個網羅, Bitcoin 奴工們, 看微軟幫你斷開魂結!

洪朝貴
・2014/01/24 ・1970字 ・閱讀時間約 4 分鐘 ・SR值 447 ・四年級

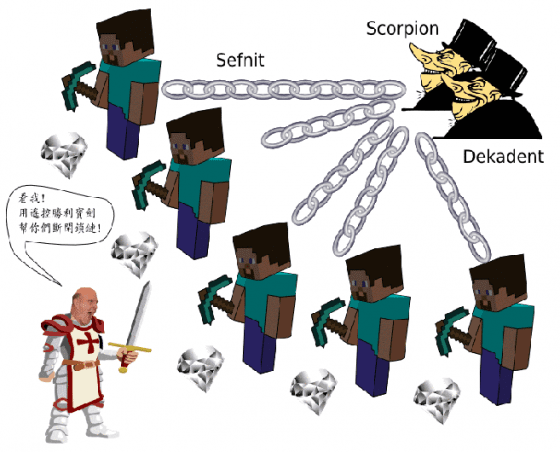
Steve Ballmer 拿勝利寶劍幫被網羅的 Bitcoin 奴工電腦斷開魂結, 斷開鎖鏈!
Steve Ballmer 拿勝利寶劍幫被網羅的
Bitcoin 奴工電腦斷開魂結, 斷開鎖鏈!

惡意軟體 Sefnit 把無辜的電腦網羅進入它的殭屍電腦大軍, 為主人挖掘 Bitcoin (比特幣)。 你以為你不會被他影響的,請舉手! Oh No, 我問錯了。 你多半不會知道, 因為控制殭屍電腦的軟體就是要低調, 才不會被受害者發現並燒毀。 不過沒關係, 微軟有能力從遠端遙控, 無聲無息地把你電腦裡面的軟體移除掉。 撇開這種超自然的能力不說, 單就這次事件來看, 微軟的處置還蠻合理的 — 他們遙控勝利寶劍, 幫被網羅的 Bitcoin 奴工電腦斷開魂結, 斷開鎖鏈! 貴哥藉這次事件順便報導一下先前沒時間報、 原本看似不相關的幾則新舊聞。

事情要從 Tor (The Onion Router) 說起。 你知道的, 在中國、 伊朗等等封網國家, 一上到網際網路, 那個雲、 那個霧啊, 整個像網羅一樣罩住你, 讓你無法看清真相。 凡是被判定為 「敏感」 的網站 (例如 China’s Memory Hole), 政府就會用防火長城保護你、 讓你不要再跟他的網站有連絡。 有些網友以為自己不會被他影響, 所以就會 採用 Tor, 透過加密翻牆兼匿名上網。

去年八九月間, Tor 用戶人數從 50 萬一下子爆升到 350 萬, 最後超過 550 萬。 是十一倍, 不是五倍! 很多人覺得 是 NSA 監聽醜聞讓大家開始注重隱私。 不過 Tor 官方部落格 跟 arstechnica 都猜測這應該是殭屍網路。 隨後 Fox-IT 跟趨勢科技證實: 這個現象確實是殭屍網路所造成的, 而背後的黑手則是烏克蘭及以色列的潰客 Scorpion 及 Dekadent。

去年底今年初, 資安公司 FOX IT 發現: 某些 Yahoo! 廣告夾帶惡意軟體, 如果訪客使用舊版的 java, 連點都不必點, 光是載入網頁, 惡意軟體就會透過瀏覽器直接靈的轉移進入你的電腦。 Yahoo! 表示: 受害的主要是他們的歐洲網站。

-----廣告,請繼續往下閱讀-----

後來發現, 這個惡意軟體的功用, 原來竟是 把受害者的電腦網羅進入上述的殭屍網路幫忙挖礦 ( 未註明出處的簡中翻譯)– 也就是 跑軟體解數學問題以便取得 Bitcoin。 如果它真的只是挖礦而沒有亂動你的電腦, 那麼比起竊探隱私的 NSA 或 eTag, 它對你的傷害其實反而比較小 — 反正你的電腦閒著也是閒著 XD。

微軟在 這篇部落格 裡較清楚地解釋來龍去脈。 這個惡意軟體叫做 Sefnit, 它會在受害者的電腦裡一併安裝 Tor, 以便奴工電腦之間彼此可以秘密聯絡。 一開始微軟只移除 Sefnit, 但後來想一想, 不對啊, Tor 還在啊, 怎麼可以只燒毀 Sefnit? 因為多數受害電腦的 Tor 並非使用者自己手動安裝的, 所以這也是一個巫術的權勢之一啊! 於是微軟就再跑回去看 (retroactively remediated …), 在所有偵測到 Sefnit 的電腦上, 把 Tor 服務 (但不含 Tor 程式碼) 也一併燒毀, 斷開一切的牽連! 但是, 據估計大約還有兩百萬部電腦因為並未採用微軟的資安軟體, 所以還在 Sefnit 的網羅之中。 該文也 教大家怎麼撿自己掉下來的鑽石 教大家測試電腦裡是否出現自動被安裝的 Tor。 如果你發現: 怎麼先前沒有現在有? 那就有可能是中了 Sefnit 的 witchcraft。

不過, 並非所有人都很放心微軟手中握有的那把遙控勝利寶劍。 從 這篇報導 可以看到兩位大大不太相同的看法。 先前代表 Edward Snowden 領取德國年度揭密者獎 的資安專家/資訊人權鬥士 Jacob Appelbaum 就表示 : 「微軟這個能力也太強大了吧。 如果你想匿名上網, 卻採用 Windows… 奉勸聰明人: 這不是個好主意。」 Tor 計畫執行長 Andrew Lewman 則說: 「我不太確定 Jacob 跟 Roger (Tor 計畫主持人) 是不是很了解狀況。 他們應該從來沒用過微軟的產品吧。 Microsoft Security Essentials 之類產品並不是什麼新東西。 『讓微軟來幫他們維護電腦的 「安全」』 這其實是使用者自願選擇的 (意謂有被告知) 。」

真的, 單就這次 Sefnit 事件來看, 微軟的處理的確相當合理, 雖然一開始沒告訴用戶, 但應該也還算是符合用戶的意願。 可是是長遠看來, 這次的事件恰恰說明了: 完全信任微軟, 那就不只是讓它一清二楚地知道你的電腦發生了什麼事, 而且也就允許它遠端操控你的電腦。 不要忘記, 在先前其他許多次的事件裡, 微軟口中的安全, 其實是要你棄權; 它要保護的, 其實經常是 智慧財產權所有人 的安全。 或是美國國安局眼中的安全 — 例如 在你的 Windows 加解密演算法裡藏後門, 這樣 NSA 才能抓恐怖份子啊! 所以 Windows 8 「安全開機」 (secure boot) 的真實意義, 當然就是 不能讓作業系統開機鑰匙放在你家, 這超自然嘛! 你要出來嗎? 還是要進去呢? 還是要繼續留下來? 阿門!

-----廣告,請繼續往下閱讀-----

(美江名句如果遭本文不當引用, 造成您的閱讀障礙, 謹此致歉 orz。 原版及諸多 Kuso 版 真的很亮很漂亮!)

(本文轉載自 資訊人權貴ㄓ疑)

-----廣告,請繼續往下閱讀-----
文章難易度
洪朝貴
47 篇文章 ・ 1 位粉絲

0

0
0

文字

分享

0
0
0
不是不會髒,而是更難沾:耐污馬桶的表面科學
鳥苷三磷酸 (PanSci Promo)_96
・2026/09/22 ・3364字 ・閱讀時間約 7 分鐘

-----廣告,請繼續往下閱讀-----

本文與 Panasonic 合作,泛科學撰文 

●以下科學研究內容作為知識分享,不直接與Panasonic A La Uno全自動洗淨馬桶產品功能連結

在做家務的痛苦排行榜上,「刷馬桶」絕對名列前茅。明明天天都在沖水,但過不了幾天,馬桶內壁邊角總會浮現黃黃的水垢、角落發黑的霉斑,甚至是那些刷掉又長出來的粉紅色污垢(黏質沙雷氏菌)。

許多市售衛浴設備常標榜「神奇抗污」或「永久不沾」,讓人誤以為安裝後便能永保潔淨。然而從材料科學的角度來看,世上並無能使污垢憑空消失的魔法。所謂「耐污」的實質機制,並非打造完全不沾染髒污的材質,而是調整表面的物理與化學屬性,使水垢和微生物難以強力附著。一旦降低了污垢與內壁之間的附著力,透過日常水流沖刷,便能輕易地將髒污帶走。

-----廣告,請繼續往下閱讀-----

為什麼污垢「黏不住」? 

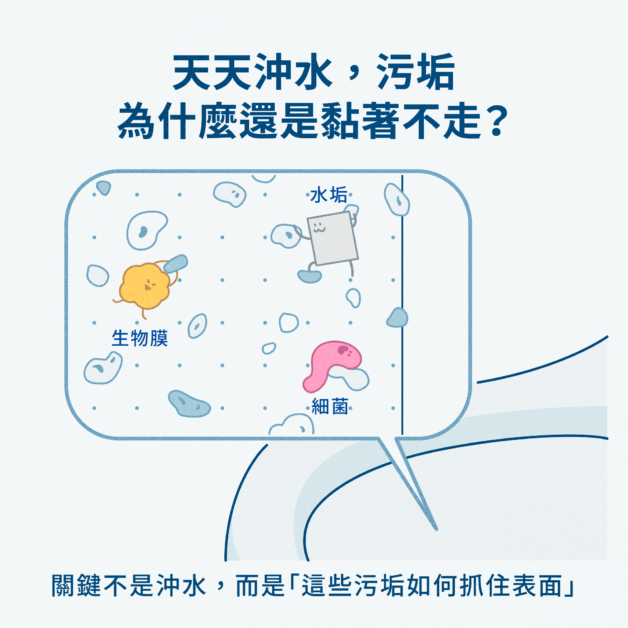
要搞懂為什麼某些特殊表面能做到「耐污」,我們得先像偵探一樣,拆解馬桶裡的髒污究竟是怎麼「抓緊」材料表面的。馬桶內壁的污垢主要有兩大難纏的元兇:

  1. 水垢與礦物沉積*1:我們日常使用的自來水中含有鈣、鎂等金屬離子。當水滴在表面經歷反覆的濕潤與蒸發乾燥循環時,這些離子會逐漸結晶析出,變成硬度極高、緊緊「卡」在微觀縫隙裡的礦物質水垢。
  2. 生物膜與有機物*2:包含尿液中的無機鹽、油脂殘留,以及細菌入侵後分泌出像超強膠水一般的聚合物,所組成的黏滑防禦大本營。
關鍵不是沖水,而是「這些污垢如何抓住表面」

這兩大類污垢想要在材料上「落腳」,前提是它們必須能在表面找到足夠的附著點與黏合力。那麼,材料科學家是如何讓這些髒污「站不穩」的呢?答案就藏在「表面能(Surface Energy)」與「濕潤性(Wettability)」這兩個核心概念中。

當我們把水滴在某個表面上時,水滴會聚成一顆圓滾滾的水珠,還是迅速攤平開來?這取決於表面的特性:

  • 疏水路線(Hydrophobic)*1:具備低表面能的疏水表面,能顯著減少水分子或污染物與表面之間的極性作用力與氫鍵。水滴在這種表面上會因為表面張力而收縮成水珠,當水珠滾動滑落時,就能順便把表面的灰塵與礦物質顆粒帶走,這就是著名的「自清潔效應」。
  • 親水路線(Hydrophilic / Superhydrophilic)*2:相反地,極度親水的超親水表面則會強烈地吸引水分子,在材料最外層形成一層薄薄的「水化層(Hydration Layer)」。這層水化層就像是實體的液體盾牌,讓油污、蛋白質或細菌無法直接接觸到材料基底,只能漂浮在水膜上方。

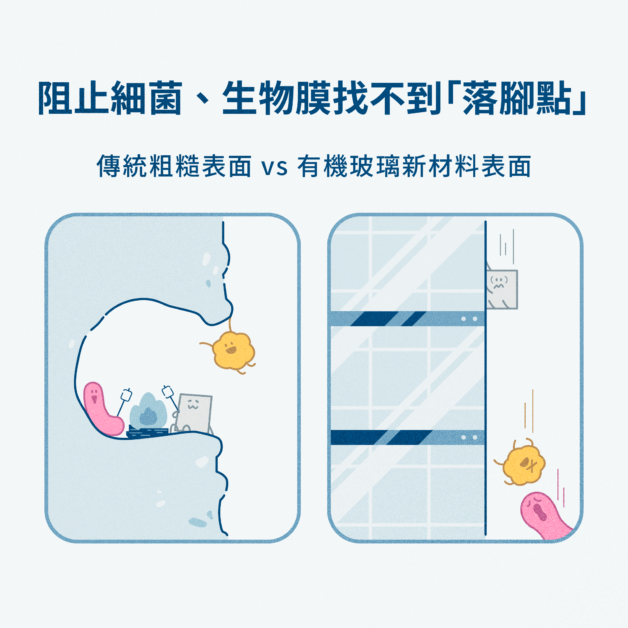
如果要用攀岩來比喻:傳統粗糙的表面就像是有許多凹槽的攀岩牆,髒污就像攀岩者,需要找到落腳點並用力撐住才能攀附;而我們做的是抽掉把手點,或是在把手上塗上潤滑油,讓髒污找不到施力點,自然難以停留。

-----廣告,請繼續往下閱讀-----
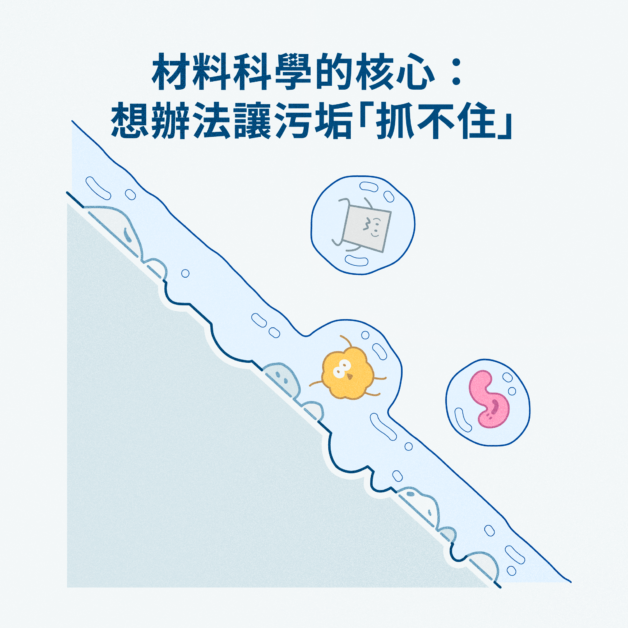
材料科學的核心:想辦法讓污垢「抓不住」

不給細菌「握手」的機會

解決了水垢,下一個更棘手的對手是「細菌」。

馬桶內壁那些黑黑粉粉、摸起來滑滑的污垢,在微生物學中被稱為「生物膜(Biofilm)」。細菌並不是孤立生長的,當單顆細菌落在表面後,如果覺得環境舒適,它就會開始分泌胞外聚合物(EPS),這是一種天然的超強膠水。細菌們用這種膠水把自己與同伴緊緊黏在一起,並築起堅固的防禦堡壘,這時一般的沖水就很難把它們沖洗乾淨了。

根據《Nature Communications》與《Microsystems & Nanoengineering》的學術期刊研究指出,要阻止生物膜形成,除了化學上的抗菌,材料的「表面微幾何結構」扮演了至關重要的角色。

材料科學領域中有一個著名的「附著點理論(Attachment Point Theory)」:

-----廣告,請繼續往下閱讀-----
  1. 粗糙與微孔洞表面:如果材料表面存在許多微小的裂縫、氣孔或微米級凹洞,細菌(體積通常約 1 到 3 微米)就會興高采烈地鑽進這些小凹槽裡。這些凹槽不僅提供了極佳的機械咬合支點,還能幫細菌擋掉水流的沖刷。
  2. 極致平滑與微結構表面:相反地,如果材料表面做到極致平滑,完全沒有微米級的缺陷;或者反過來設計出尺寸遠小於細菌的奈米結構,細菌的足跡構造(如鞭毛或纖毛)就無法在表面找到穩固的「接觸附著點(Contact Points)」。

當細菌發現自己在這個表面上連「手都握不緊」、隨時會被水流吹走時,它就無法順利定殖並分泌膠水築巢。此外,現代衛浴結構在設計時,也越來越強調「一體成形」與「無接縫工藝」。消除接縫與死角,等於直接拔除了細菌與水垢最喜歡的避風港。

阻止細菌、生物膜找不到「落腳點」

當材料、結構與流體科技組隊聯防 

了解了材料化學與微觀幾何,我們就能勾勒出一座現代耐污馬桶的完整防禦體系:【材料層(低附著力)】+【結構層(無縫平滑)】+【動態流體層(泡沫與水流剪切力)】= 高效清潔!

以市面上備受矚目的 Panasonic A La Uno 全自動洗淨馬桶為例,就是將材料科學、結構工程與流體力學發揮到極致的典型代表:

1. 材料層:有機玻璃系新素材

A La Uno 全自動洗淨馬桶採新開發的「有機玻璃系新素材」(以壓克力高分子為基礎研發的衛浴專用材料,這類高分子成形技術亦被廣泛運用於大型水族館高壓觀景窗與飛機機艙罩)。這種材料表面具備極佳的疏水性與耐水垢特性,水滴不易長時間攤平停留;材質堅固、不易破裂,耐刮、不易造成細小傷痕。通過實驗測試,這種素材配合泡沫洗淨,在沖洗後能有效沖刷掉高達 99.99% 的大腸桿菌,從源頭阻斷細菌定殖。

-----廣告,請繼續往下閱讀-----

2. 結構層:無接縫工藝與三重防濺防護

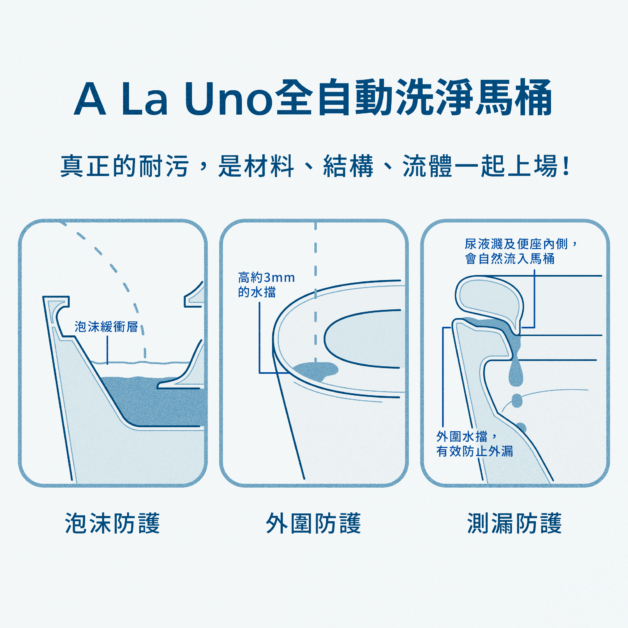
在宏觀結構上,A La Uno 全自動洗淨馬桶採用無水箱沖水與便器、溫水洗淨便座一體成型設計,減少傳統水箱與座體之間的結構層次及接縫,並搭配可動迴轉式排水系統完成沖洗。更貼心的是其「三重防護」設計:

  • 泡沫防護:在水面上製造一層充沛的泡沫緩衝層,有效抑制男性站立小便時的尿液與污水飛濺;
  • 外圍防護:馬桶邊界特別設計了高約 3mm 的水檔,防止液體延著外壁滴落至地板;
  • 測漏防護:便座與馬桶本體採用不外露的防護設計,避免液體從縫隙飛濺滲漏。
Panasonic A La Uno 全自動洗淨馬桶

3. 動態流體層:雙效泡沫洗淨、漩渦水流與 nanoe™ X

當污垢降落在馬桶內壁時,A La Uno全自動洗淨馬桶 的動態流體科技便接手進行徹底打掃。其「雙效泡沫洗淨」會先釋放直徑約 5mm 的「毫米泡沫」包裹並帶走大塊髒污,再透過直徑約 60微米的「微米泡沫」深入微觀縫隙,徹底溶解殘餘的油脂與細微污垢。接著,配合高度清潔力的「漩渦型強力水流」,利用旋轉產生的流體剪切力,一口氣將附著力已被削弱的污垢剝離並沖走。此外,Panasonic A La Uno 全自動洗淨馬桶還搭襯了 nanoe™ X 健康科技,釋放氫氧離子有效抑制異味與髒污,維持空氣與內壁的良好衛生狀態。

科技讓生活變輕鬆,但物理法則依然誠實

從材料化學的低表面能設計,到微觀幾何的附著點控制,再到流體力學的水流沖刷,一座現代抗污馬桶的演進,縮影了人類如何運用基礎科學來解決日常生活痛點的智慧。

我們習慣將衛生清潔想像成一場與細菌髒污的硬碰硬死鬥。然而,A La Uno全自動洗淨馬桶 等現代衛浴技術的突破,展示了材料科學的另一種聰明思維:不靠強酸強鹼硬打,而是透過物理與化學邏輯,將「污垢固著」的機率降到最低。

-----廣告,請繼續往下閱讀-----

當材料科學與現代衛浴技術結合,刷馬桶不再是一件令人頭痛的辛苦瑣事。透過這些前沿科技的加持,我們得以從繁重的家務勞動中解放,享受更加乾淨、舒適且有品質的日常生活。

*1 參考論文:A metallic anti-biofouling surface with a hierarchical topography containing nanostructures on curved micro-riblets

*2 參考論文:Brushing up functional materials

-----廣告,請繼續往下閱讀-----
文章難易度

討論功能關閉中。

鳥苷三磷酸 (PanSci Promo)_96
251 篇文章 ・ 321 位粉絲
充滿能量的泛科學品牌合作帳號!相關行銷合作請洽:contact@pansci.asia

0

1
0

文字

分享

0
1
0
當心網路陷阱!從媒體識讀、防詐騙到個資保護的安全守則
鳥苷三磷酸 (PanSci Promo)_96
・2024/12/17 ・3006字 ・閱讀時間約 6 分鐘

本文由 國家通訊傳播委員會 委託,泛科學企劃執行。 

網路已成為現代人生活中不可或缺的一部分,可伴隨著便利而來的,還有層出不窮的風險與威脅。從充斥網路的惡假害訊息,到日益精進的詐騙手法,再到個人隱私的安全隱憂,這些都是我們每天必須面對的潛在危機。2023 年網路購物詐欺案件達 4,600 起,較前一年多出 41%。這樣的數據背後,正反映出我們對網路安全意識的迫切需求⋯⋯

「第一手快訊」背後的騙局真相

在深入探討網路世界的風險之前,我們必須先理解「錯誤訊息」和「假訊息」的本質差異。錯誤訊息通常源於時效性考量下的查證不足或作業疏漏,屬於非刻意造假的不實資訊。相較之下,假訊息則帶有「惡、假、害」的特性,是出於惡意、虛偽假造且意圖造成危害的資訊。

2018 年的關西機場事件就是一個鮮明的例子。當時,燕子颱風重創日本關西機場,數千旅客受困其中。中國媒體隨即大肆宣傳他們的大使館如何派車前往營救中國旅客,這則未經證實的消息從微博開始蔓延,很快就擴散到各個內容農場。更令人遺憾的是,這則假訊息最終導致當時的外交部駐大阪辦事處處長蘇啟誠,因不堪輿論壓力而選擇結束生命。

-----廣告,請繼續往下閱讀-----

同年,另一則「5G 會抑制人體免疫系統」的不實訊息在網路上廣為流傳。這則訊息聲稱 5G 技術會影響人體免疫力、導致更容易感染疾病。儘管科學家多次出面澄清這完全是毫無根據的說法,但仍有許多人選擇相信並持續轉發。類似的例子還有 2018 年 2 月底 3 月初,因量販業者不當行銷與造謠漲價,加上媒體跟進報導,而導致民眾瘋狂搶購衛生紙的「安屎之亂」。這些案例都說明了假訊息對社會秩序的巨大衝擊。

提升媒體識讀能力,對抗錯假訊息

面對如此猖獗的假訊息,我們首要之務就是提升媒體識讀能力。每當接觸到訊息時,都應先評估發布該消息的媒體背景,包括其成立時間、背後所有者以及過往的報導記錄。知名度高、歷史悠久的主流媒體通常較為可靠,但仍然不能完全放下戒心。如果某則消息只出現在不知名的網站或社群媒體帳號上,而主流媒體卻未有相關報導,就更要多加留意了。

提升媒體識讀能力,檢視媒體背景,警惕來源不明的訊息。圖/envato

在實際的資訊查證過程中,我們還需要特別關注作者的身分背景。一篇可信的報導通常會具名,而且作者往往是該領域的資深記者或專家。我們可以搜索作者的其他作品,了解他們的專業背景和過往信譽。相對地,匿名或難以查證作者背景的文章,就需要更謹慎對待。同時,也要追溯消息的原始來源,確認報導是否明確指出消息從何而來,是一手資料還是二手轉述。留意發布日期也很重要,以免落入被重新包裝的舊聞陷阱。

這優惠好得太誇張?談網路詐騙與個資安全

除了假訊息的威脅,網路詐騙同樣令人憂心。從最基本的網路釣魚到複雜的身分盜用,詐騙手法不斷推陳出新。就拿網路釣魚來說,犯罪者通常會偽裝成合法機構的人員,透過電子郵件、電話或簡訊聯繫目標,企圖誘使當事人提供個人身分、銀行和信用卡詳細資料以及密碼等敏感資訊。這些資訊一旦落入歹徒手中,很可能被用來進行身分盜用和造成經濟損失。

-----廣告,請繼續往下閱讀-----
網路詐騙手法不斷進化,釣魚詐騙便常以偽裝合法機構誘取敏感資訊。圖/envato

資安業者趨勢科技的調查就發現,中國駭客組織「Earth Lusca」在 2023 年 12 月至隔年 1 月期間,利用談論兩岸地緣政治議題的文件,發起了一連串的網路釣魚攻擊。這些看似專業的政治分析文件,實際上是在臺灣總統大選投票日的兩天前才建立的誘餌,目的就是為了竊取資訊,企圖影響國家的政治情勢。

網路詐騙還有一些更常見的特徵。首先是那些好到令人難以置信的優惠,像是「中獎得到 iPhone 或其他奢侈品」的訊息。其次是製造緊迫感,這是詐騙集團最常用的策略之一,他們會要求受害者必須在極短時間內作出回應。此外,不尋常的寄件者與可疑的附件也都是警訊,一不小心可能就會點到含有勒索軟體或其他惡意程式的連結。

在個人隱私保護方面,社群媒體的普及更是帶來了新的挑戰。2020 年,一個發生在澳洲的案例就很具有警示意義。當時的澳洲前總理艾伯特在 Instagram 上分享了自己的登機證照片,結果一位網路安全服務公司主管僅憑這張圖片,就成功取得了艾伯特的電話與護照號碼等個人資料。雖然這位駭客最終選擇善意提醒而非惡意使用這些資訊,但這個事件仍然引發了對於在社群媒體上分享個人資訊安全性的廣泛討論。

安全防護一把罩!更新裝置、慎用 Wi-Fi、強化密碼管理

為了確保網路使用的安全,我們必須建立完整的防護網。首先是確保裝置和軟體都及時更新到最新版本,包括作業系統、瀏覽器、外掛程式和各類應用程式等。許多網路攻擊都是利用系統或軟體的既有弱點入侵,而這些更新往往包含了對已知安全漏洞的修補。

-----廣告,請繼續往下閱讀-----

在使用公共 Wi-Fi 時也要特別當心。許多公共 Wi-Fi 缺乏適當的加密和身分驗證機制,讓不法分子有機可乘,能夠輕易地攔截使用者的網路流量,竊取帳號密碼、信用卡資訊等敏感數據。因此,在咖啡廳、機場、車站等公共場所,都應該避免使用不明的免費 Wi-Fi 處理重要事務或進行線上購物。如果必須連上公用 Wi-Fi,也要記得停用裝置的檔案共享功能。

使用公共 Wi-Fi 時,避免處理敏感事務,因可能存在數據被攔截與盜取的風險。圖/envato

密碼管理同樣至關重要。我們應該為不同的帳戶設置獨特且具有高強度的密碼,結合大小寫字母、數字和符號,創造出難以被猜測的組合。密碼長度通常建議在 8~12 個字元之間,且要避免使用個人資訊相關的詞彙,如姓名、生日或電話號碼。定期更換密碼也是必要的,建議每 3~6 個月更換一次。研究顯示,在網路犯罪的受害者中,高達八成的案例都與密碼強度不足有關。

最後,我們還要特別注意社群媒體上的隱私設定。許多人在初次設定後就不再關心,但實際上我們都必須定期檢查並調整這些設定,確保自己清楚瞭解「誰可以查看你的貼文」。同時,也要謹慎管理好友名單,適時移除一些不再聯繫或根本不認識的人。在安裝新的應用程式時,也要仔細審視其要求的權限,只給予必要的存取權限。

提升網路安全基於習慣培養。辨識假訊息的特徵、防範詐騙的警覺心、保護個人隱私的方法⋯⋯每一個環節都不容忽視。唯有這樣,我們才能在享受網路帶來便利的同時,也確保自身的安全!

-----廣告,請繼續往下閱讀-----

討論功能關閉中。

鳥苷三磷酸 (PanSci Promo)_96
251 篇文章 ・ 321 位粉絲
充滿能量的泛科學品牌合作帳號!相關行銷合作請洽:contact@pansci.asia

0

3
1

文字

分享

0
3
1
區塊鏈的 51 % 原則!比特幣帳本的運作方式—–《加密貨幣的真相》
先覺出版
・2023/05/14 ・2407字 ・閱讀時間約 5 分鐘

從比特幣來談區塊鍊的原理

區塊鏈起源於比特幣,因此要了解區塊鏈,必須先了解比特幣。那麼到底什麼是比特幣?比特幣與區塊鏈之間又有什麼關係呢?

●比特幣的起源

區塊鏈起源於比特幣,比特幣的發明人中本聰 (Satoshi Nakamoto) 在 2008 年發表了一篇名為〈比特幣:一種對等式電子現金系統 (Bitcoin: A Peer-to-Peer Electronic Cash System) 〉的論文,提出了稱為「比特幣」的電子貨幣及演算法,由於比特幣不適合即時大量的小額交易,而且在法規上存有疑義,難以被主管機關接受,因此有人將比特幣的部分技術抽離出來尋找新的應用,並且取了新名字「區塊鏈」,這是區塊鏈這個名稱的由來。

從 2009 年比特幣區塊鏈開始運作,到現在已經超過 10 年,由於許多錯誤的觀念被社群媒體傳遞,例如:可以取代傳統貨幣即將被大量使用、總量固定只有 2,100 萬枚具有「稀缺性 (Scarcity) 」所以比黃金保值,再加上少數持有大量比特幣的上線刻意炒作,一種電腦撰寫出來的程式竟然被炒作到每一枚價值超過 6 萬美元。

-----廣告,請繼續往下閱讀-----
比特幣是由城市寫出來的虛擬貨幣,其一枚價值為6萬美元(甚至被炒得更高)。圖/envatoelements。

邁克菲 (McAfee) 創辦人甚至曾預言:比特幣會在 2020 年底漲至 100 萬美元,一時之間市場上出現了許多年輕富豪,投機氣氛濃厚。那麼到底比特幣是什麼?又是如何運作的呢?

●比特幣帳本 (BTC ledger)

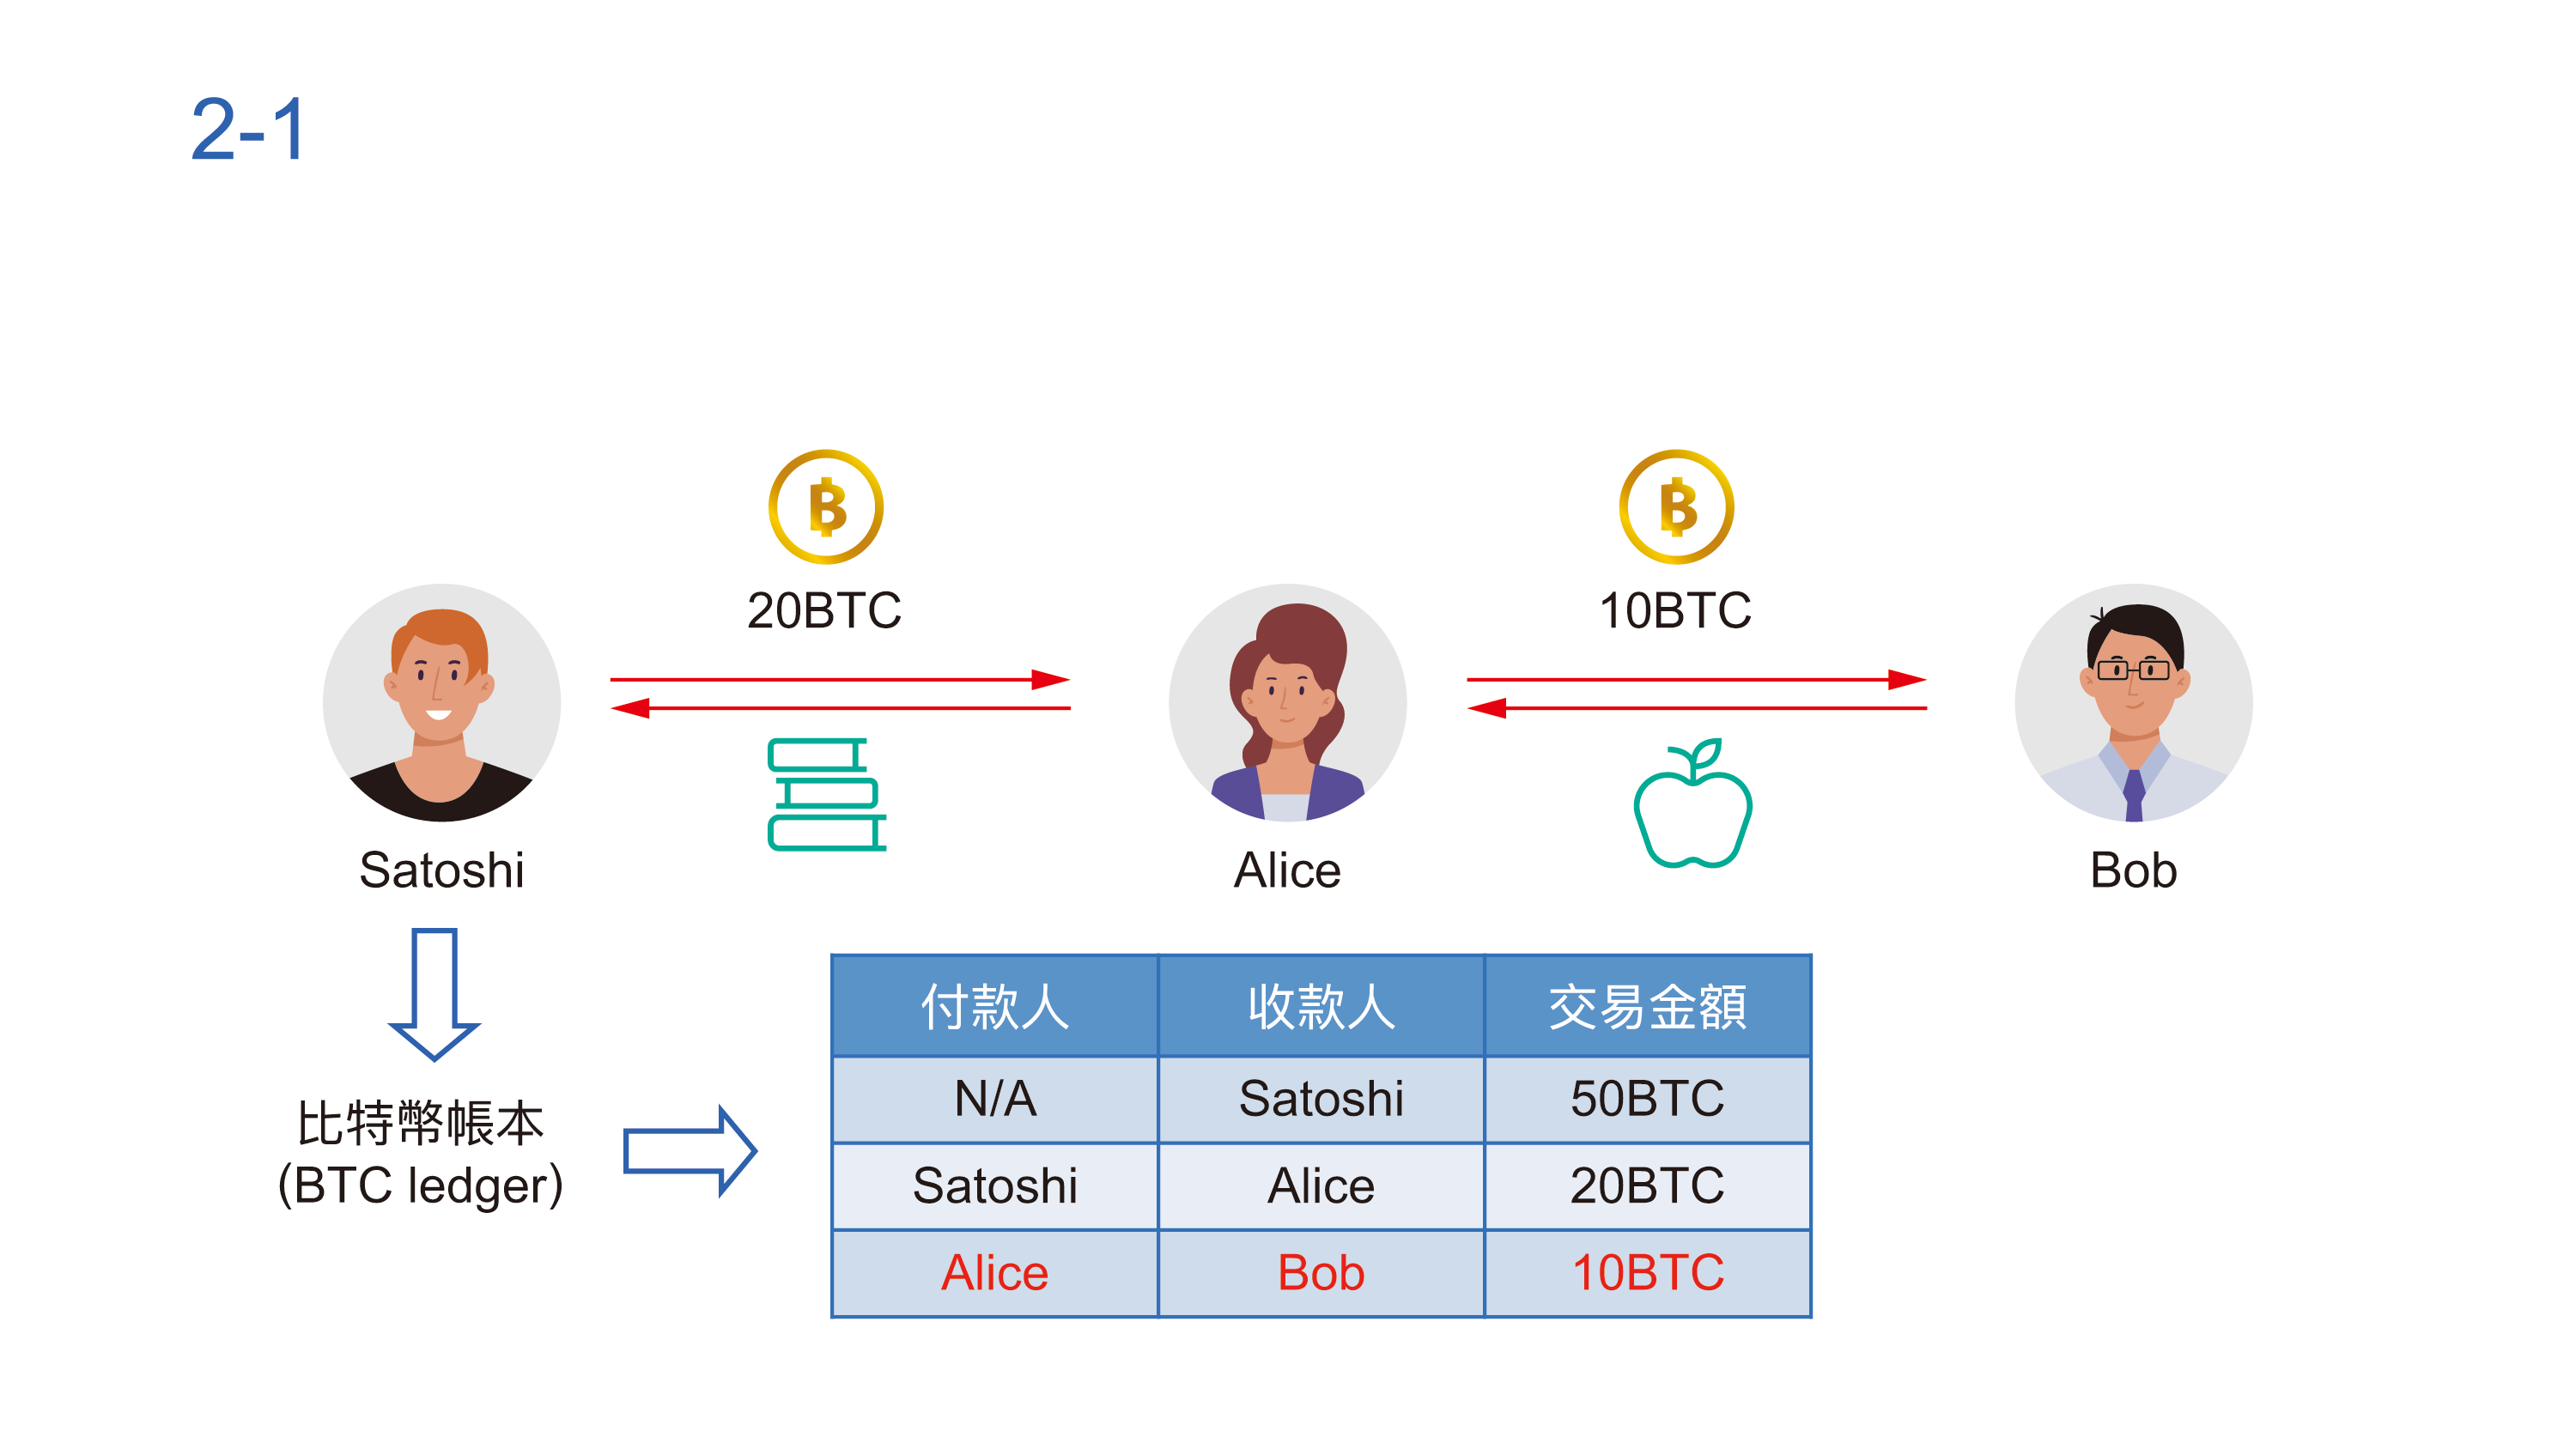
話說 Satoshi 創造「比特幣 (BTC:Bitcoin) 」,將記錄比特幣交易的「比特幣帳本 (BTC ledger) 」儲存在自己的電腦裡,並且給自己 50 BTC 的「礦工獎勵金」,然後他用 20 BTC 向 Alice 購買一本書,並且記錄在自己電腦的比特幣帳本內,如圖 2-1 所示。Alice第一次聽到有這種東西,好奇地問 Satoshi:這個叫什麼幣的聽起來好酷,但是我要怎麼用它呢?

圖 2-1:比特幣帳本。圖/加密貨幣的真相。

這個時候 Satoshi 告訴 Alice:這個很簡單,妳可以用同樣的方法,支付 Bob 金額 10 BTC 購買一顆蘋果,我來替妳記錄在我電腦的比特幣帳本內。由於比特幣真的可以買到東西,因此 Alice 很開心地收下了這種第一次聽到的比特幣。

-----廣告,請繼續往下閱讀-----

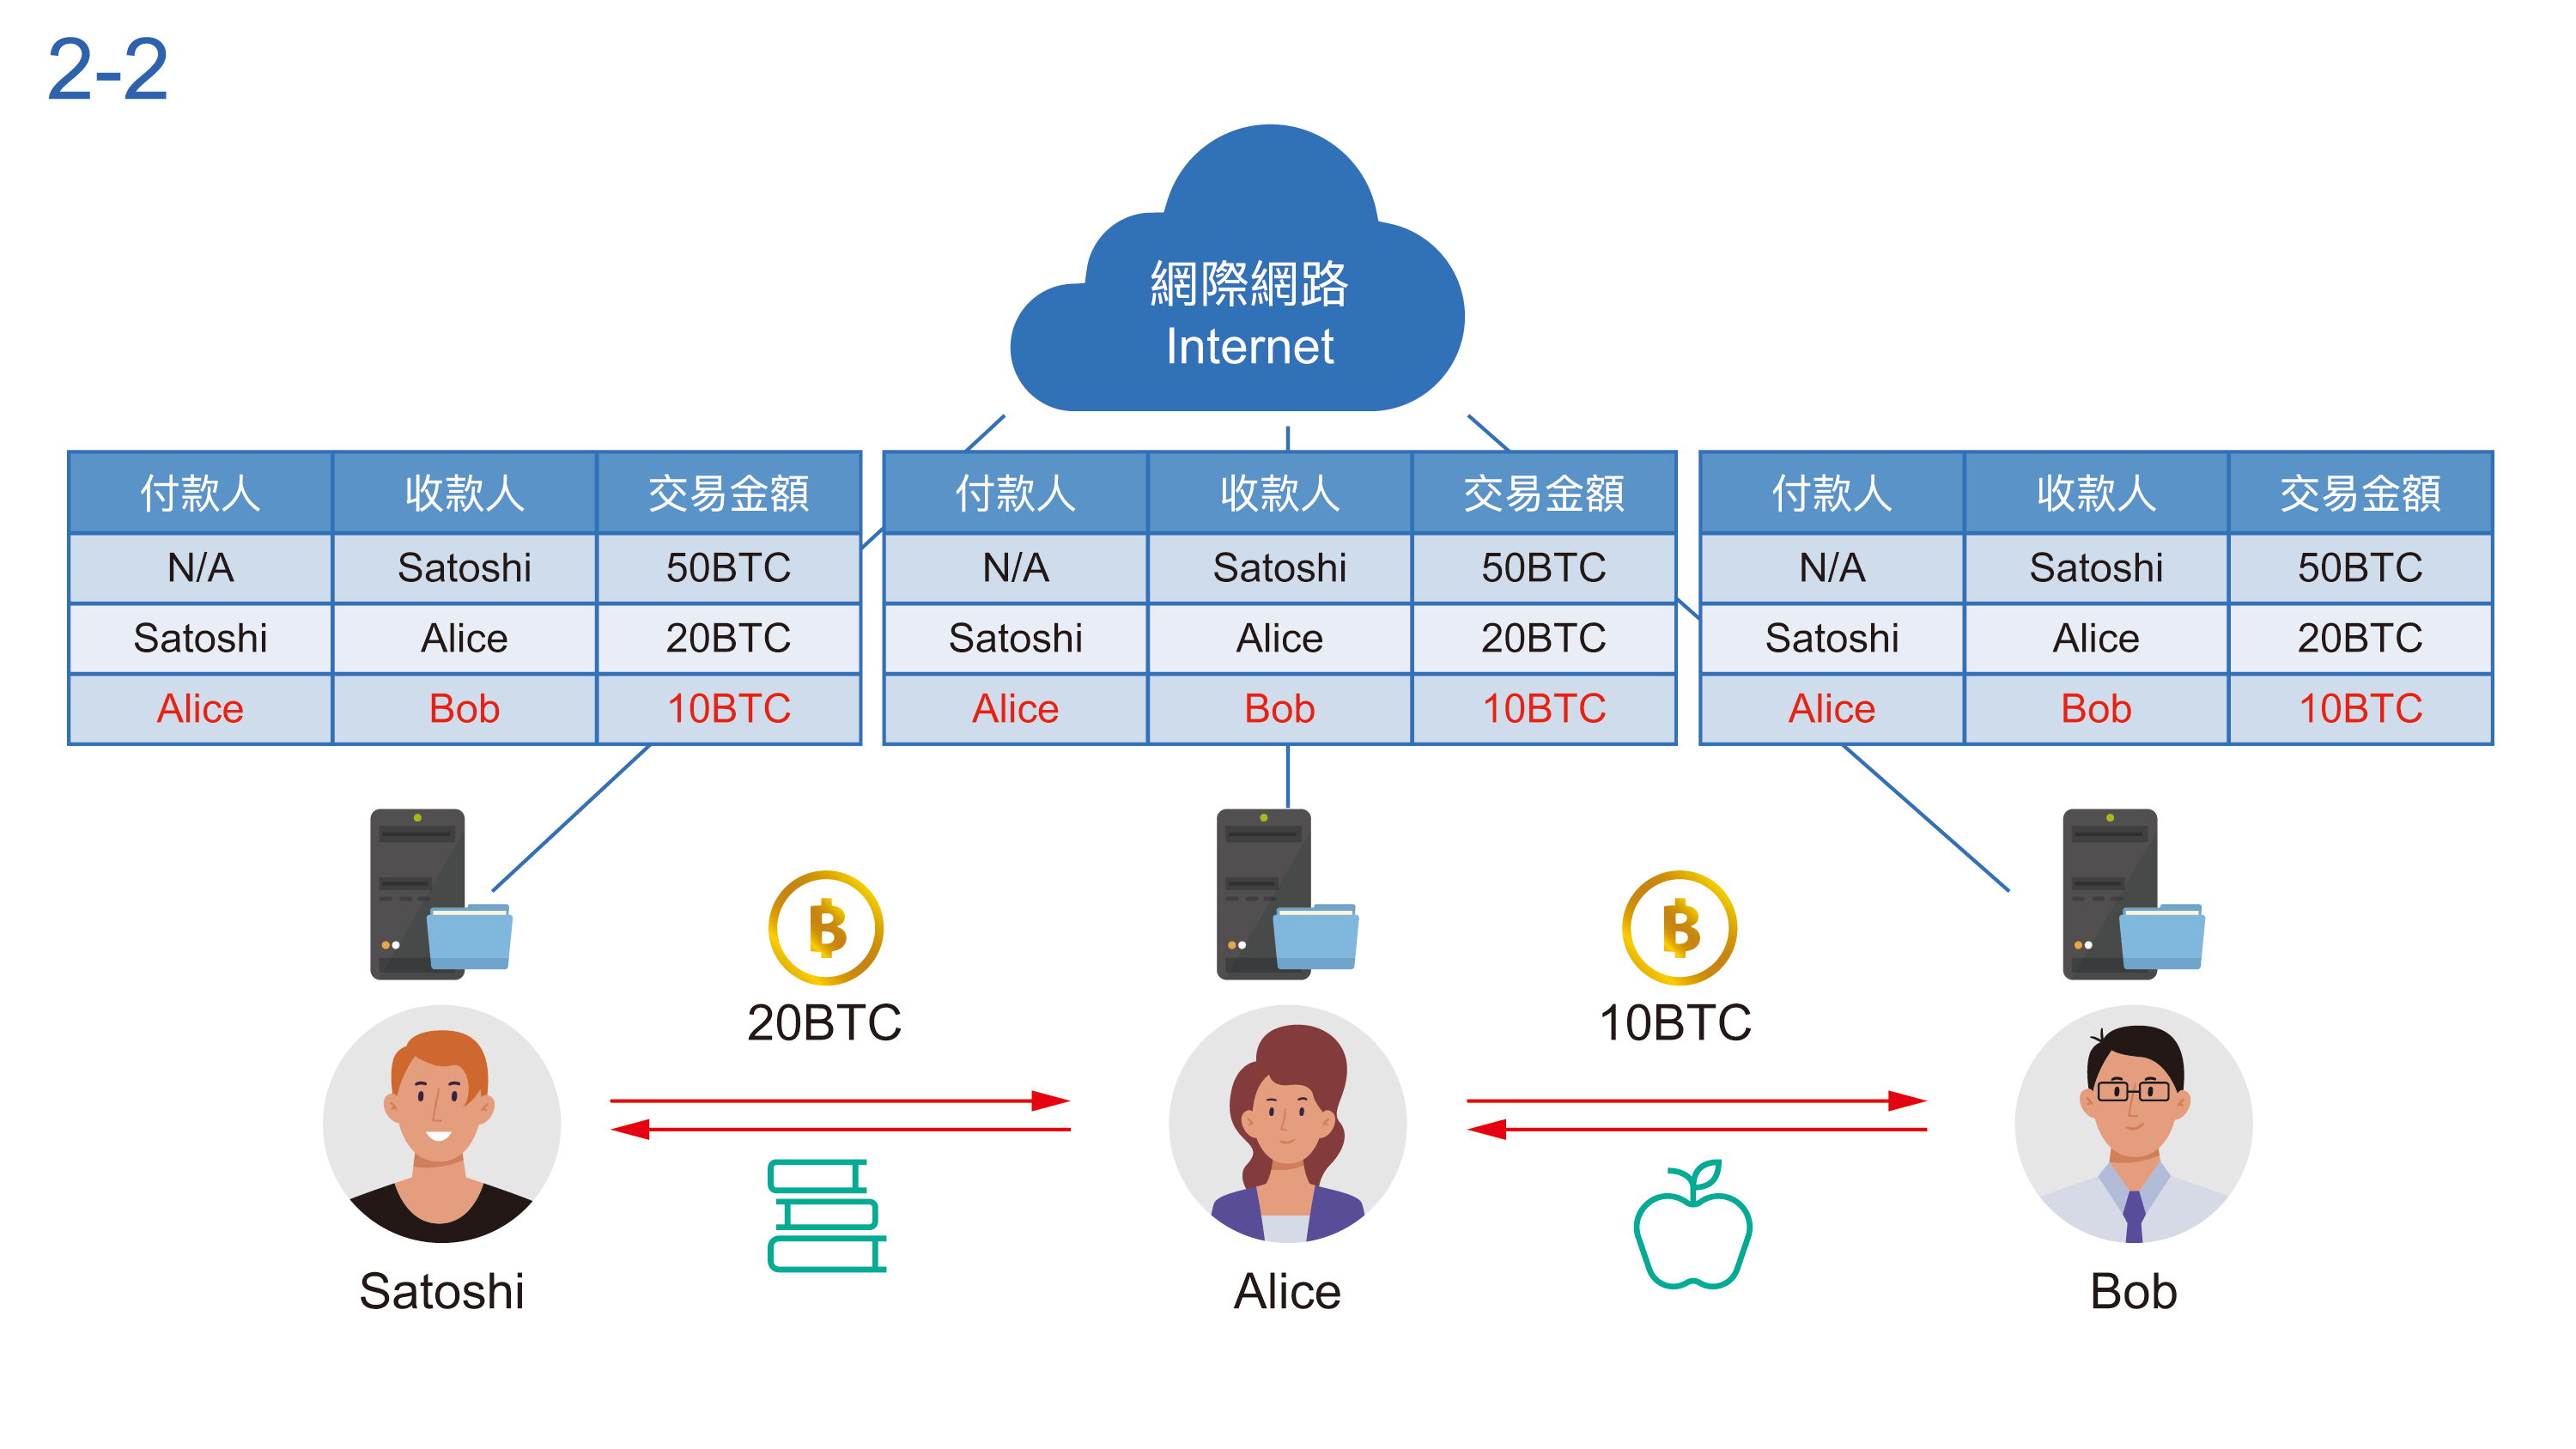
後來 Alice 與 Bob 想想,不對呀!我們的財產交易紀錄都儲存在 Satoshi 的電腦裡,都是他說了算,我們有什麼保障呢?聽到這樣的質疑,Satoshi 說:沒關係,那你們都去買一台電腦,我把比特幣帳本複製給你們,如圖 2-2 所示,讓你們手上也有一份「比特幣帳本」,我們每個月底來對帳,這樣總可以了吧!但是,這樣真的就沒有問題了嗎?

圖 2-2:每個人都有了比特幣帳本,這樣就沒問題了嗎?圖/加密貨幣的真相。

區塊鏈的中心教條:51 % 規則

在前面的故事裡,Satoshi、Alice、Bob 三人都買了一台電腦,三個人同時擁有比特幣帳本,每個月底來對帳,這樣會發生什麼問題呢?

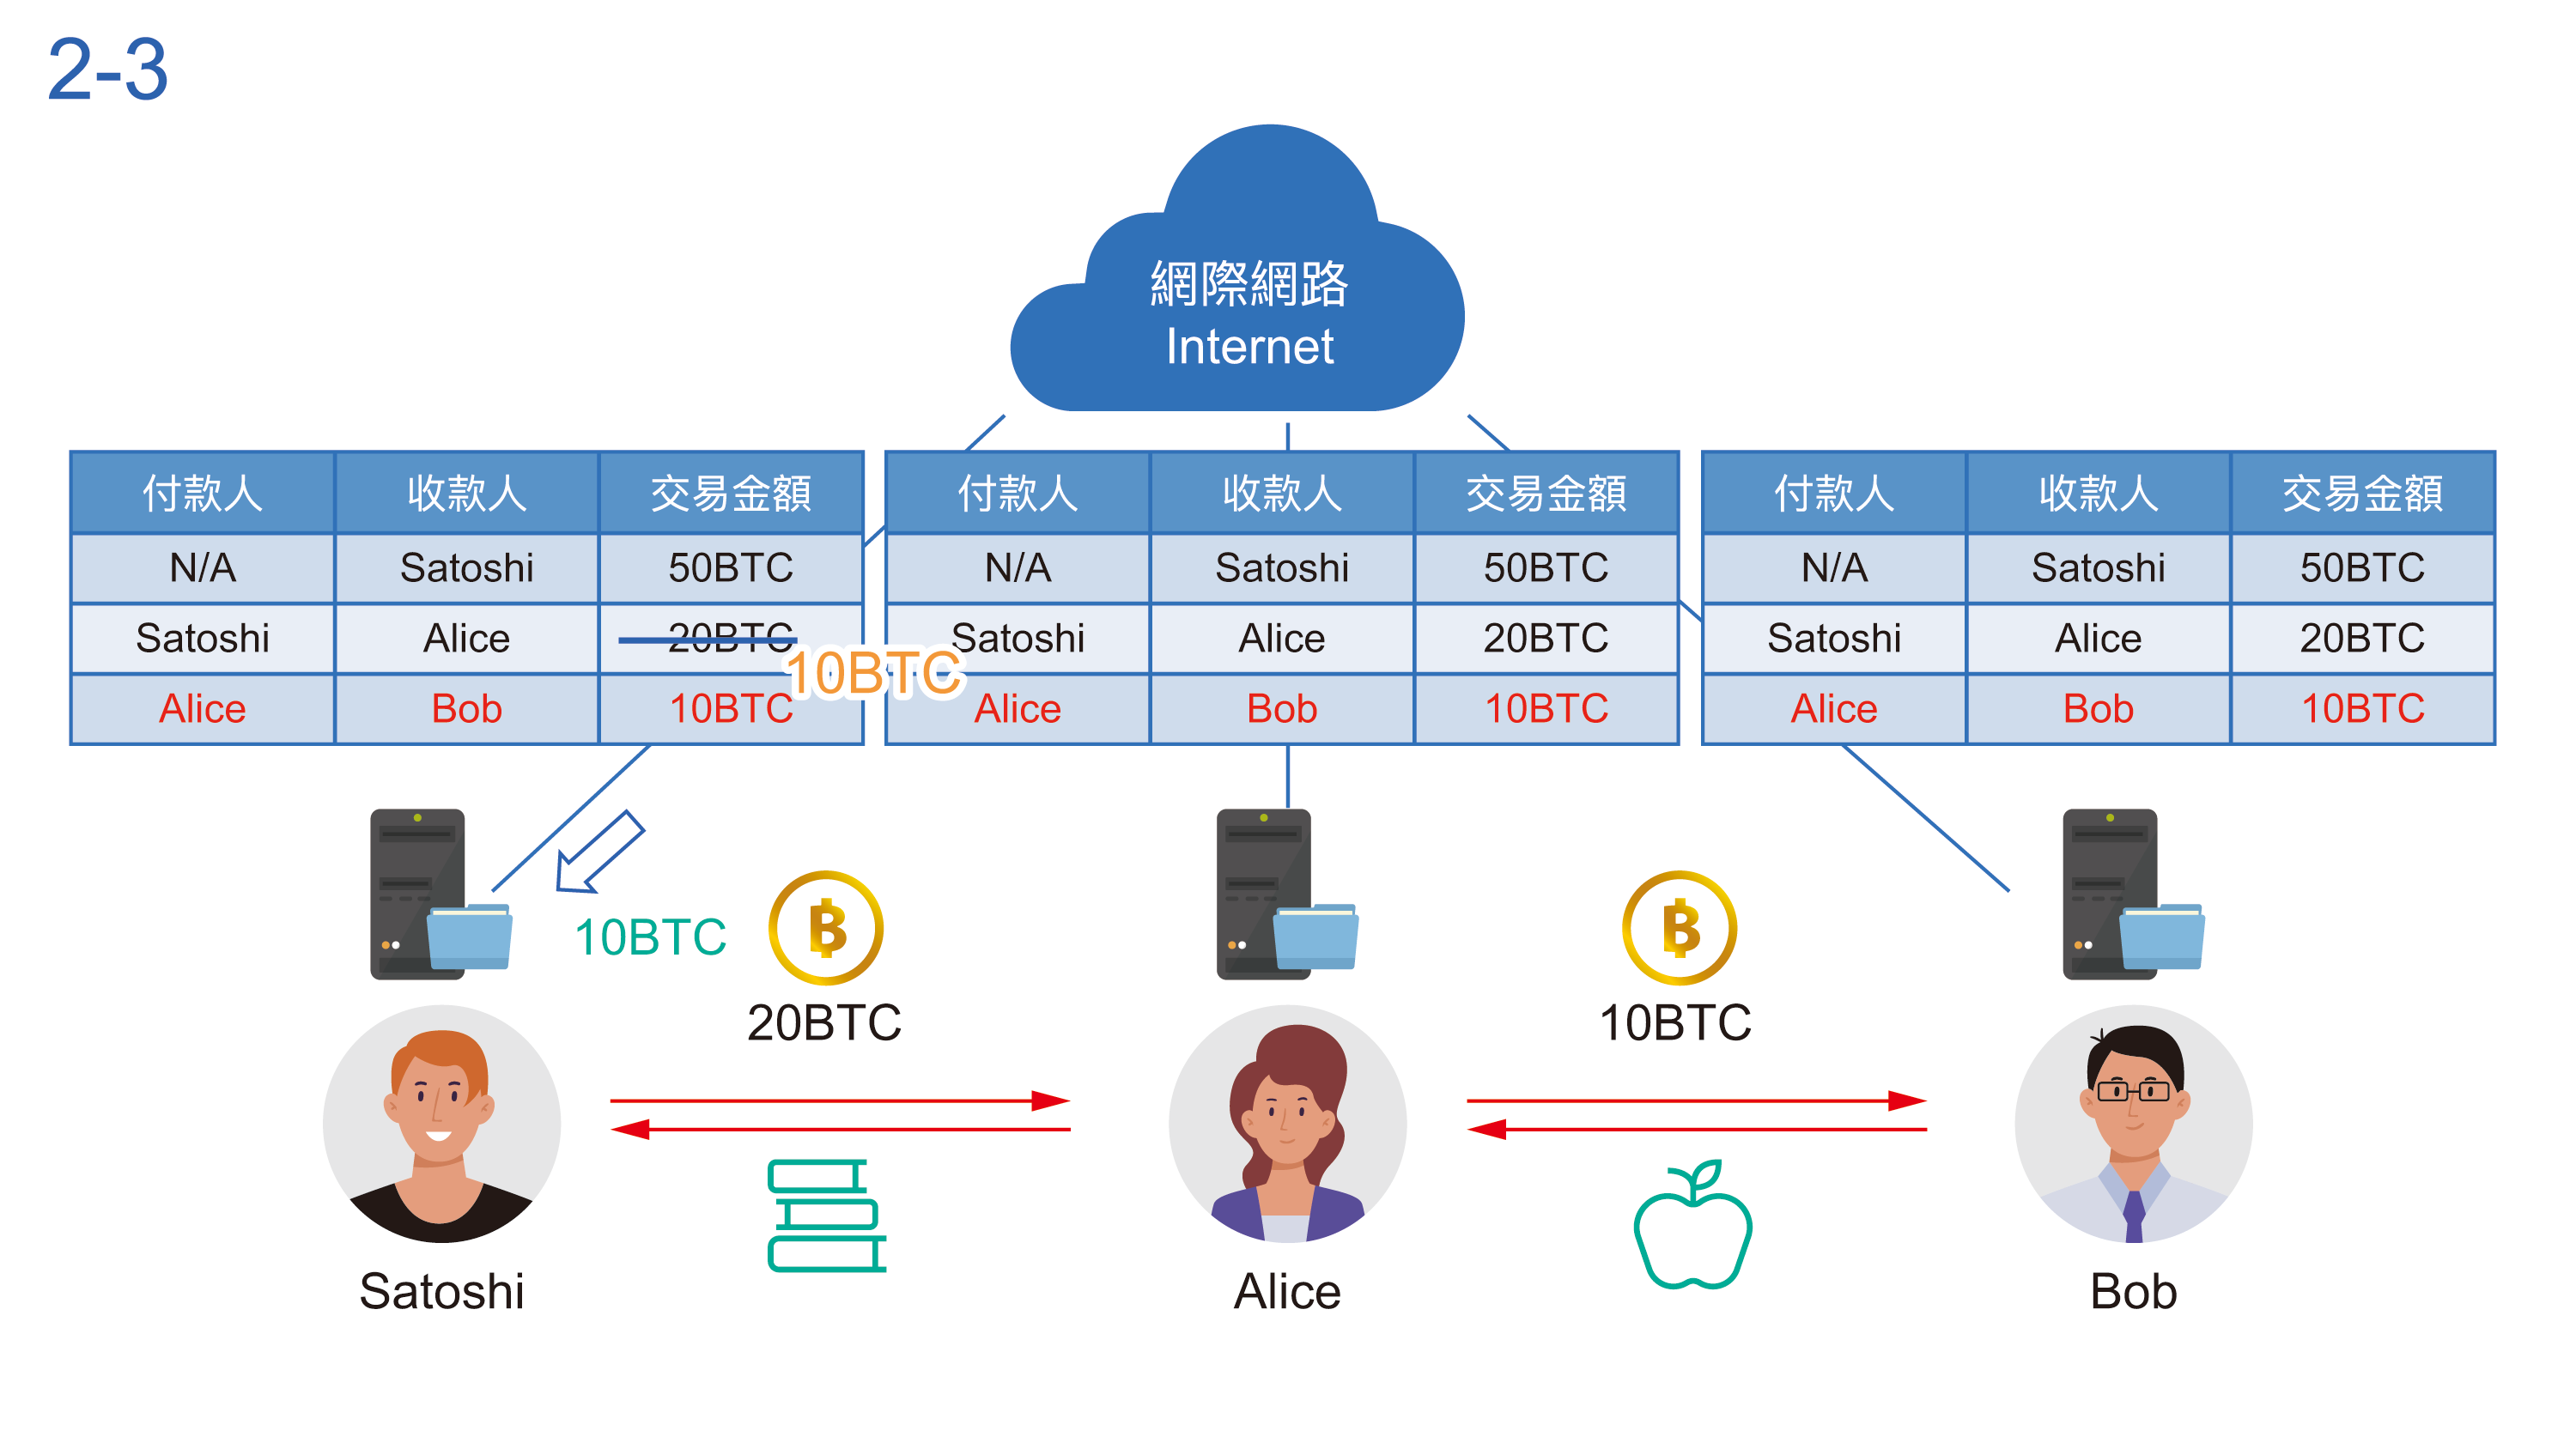
●如果 Satoshi 竄改比特幣帳本會發生什麼事?

如果 Satoshi 竄改比特幣帳本,把付給 Alice 的錢改為 10 BTC,如圖 2-3 所示,到了月底 Satoshi 和 Alice 對帳發現金額不符,一狀告到法院,法官調閱 Satoshi 的帳本發現金額是 10 BTC,調閱 Alice 的帳本發現金額是 20 BTC,所以該相信誰呢?

-----廣告,請繼續往下閱讀-----

因此法官只能調閱 Bob 的帳本發現金額是 20 BTC,與 Alice 的帳本相同,所以證明 Alice 的帳本是對的,Satoshi 竄改帳本。但是,這樣問題就解決了嗎?

圖 2-3:如果其中一人作假帳。圖/加密貨幣的真相。

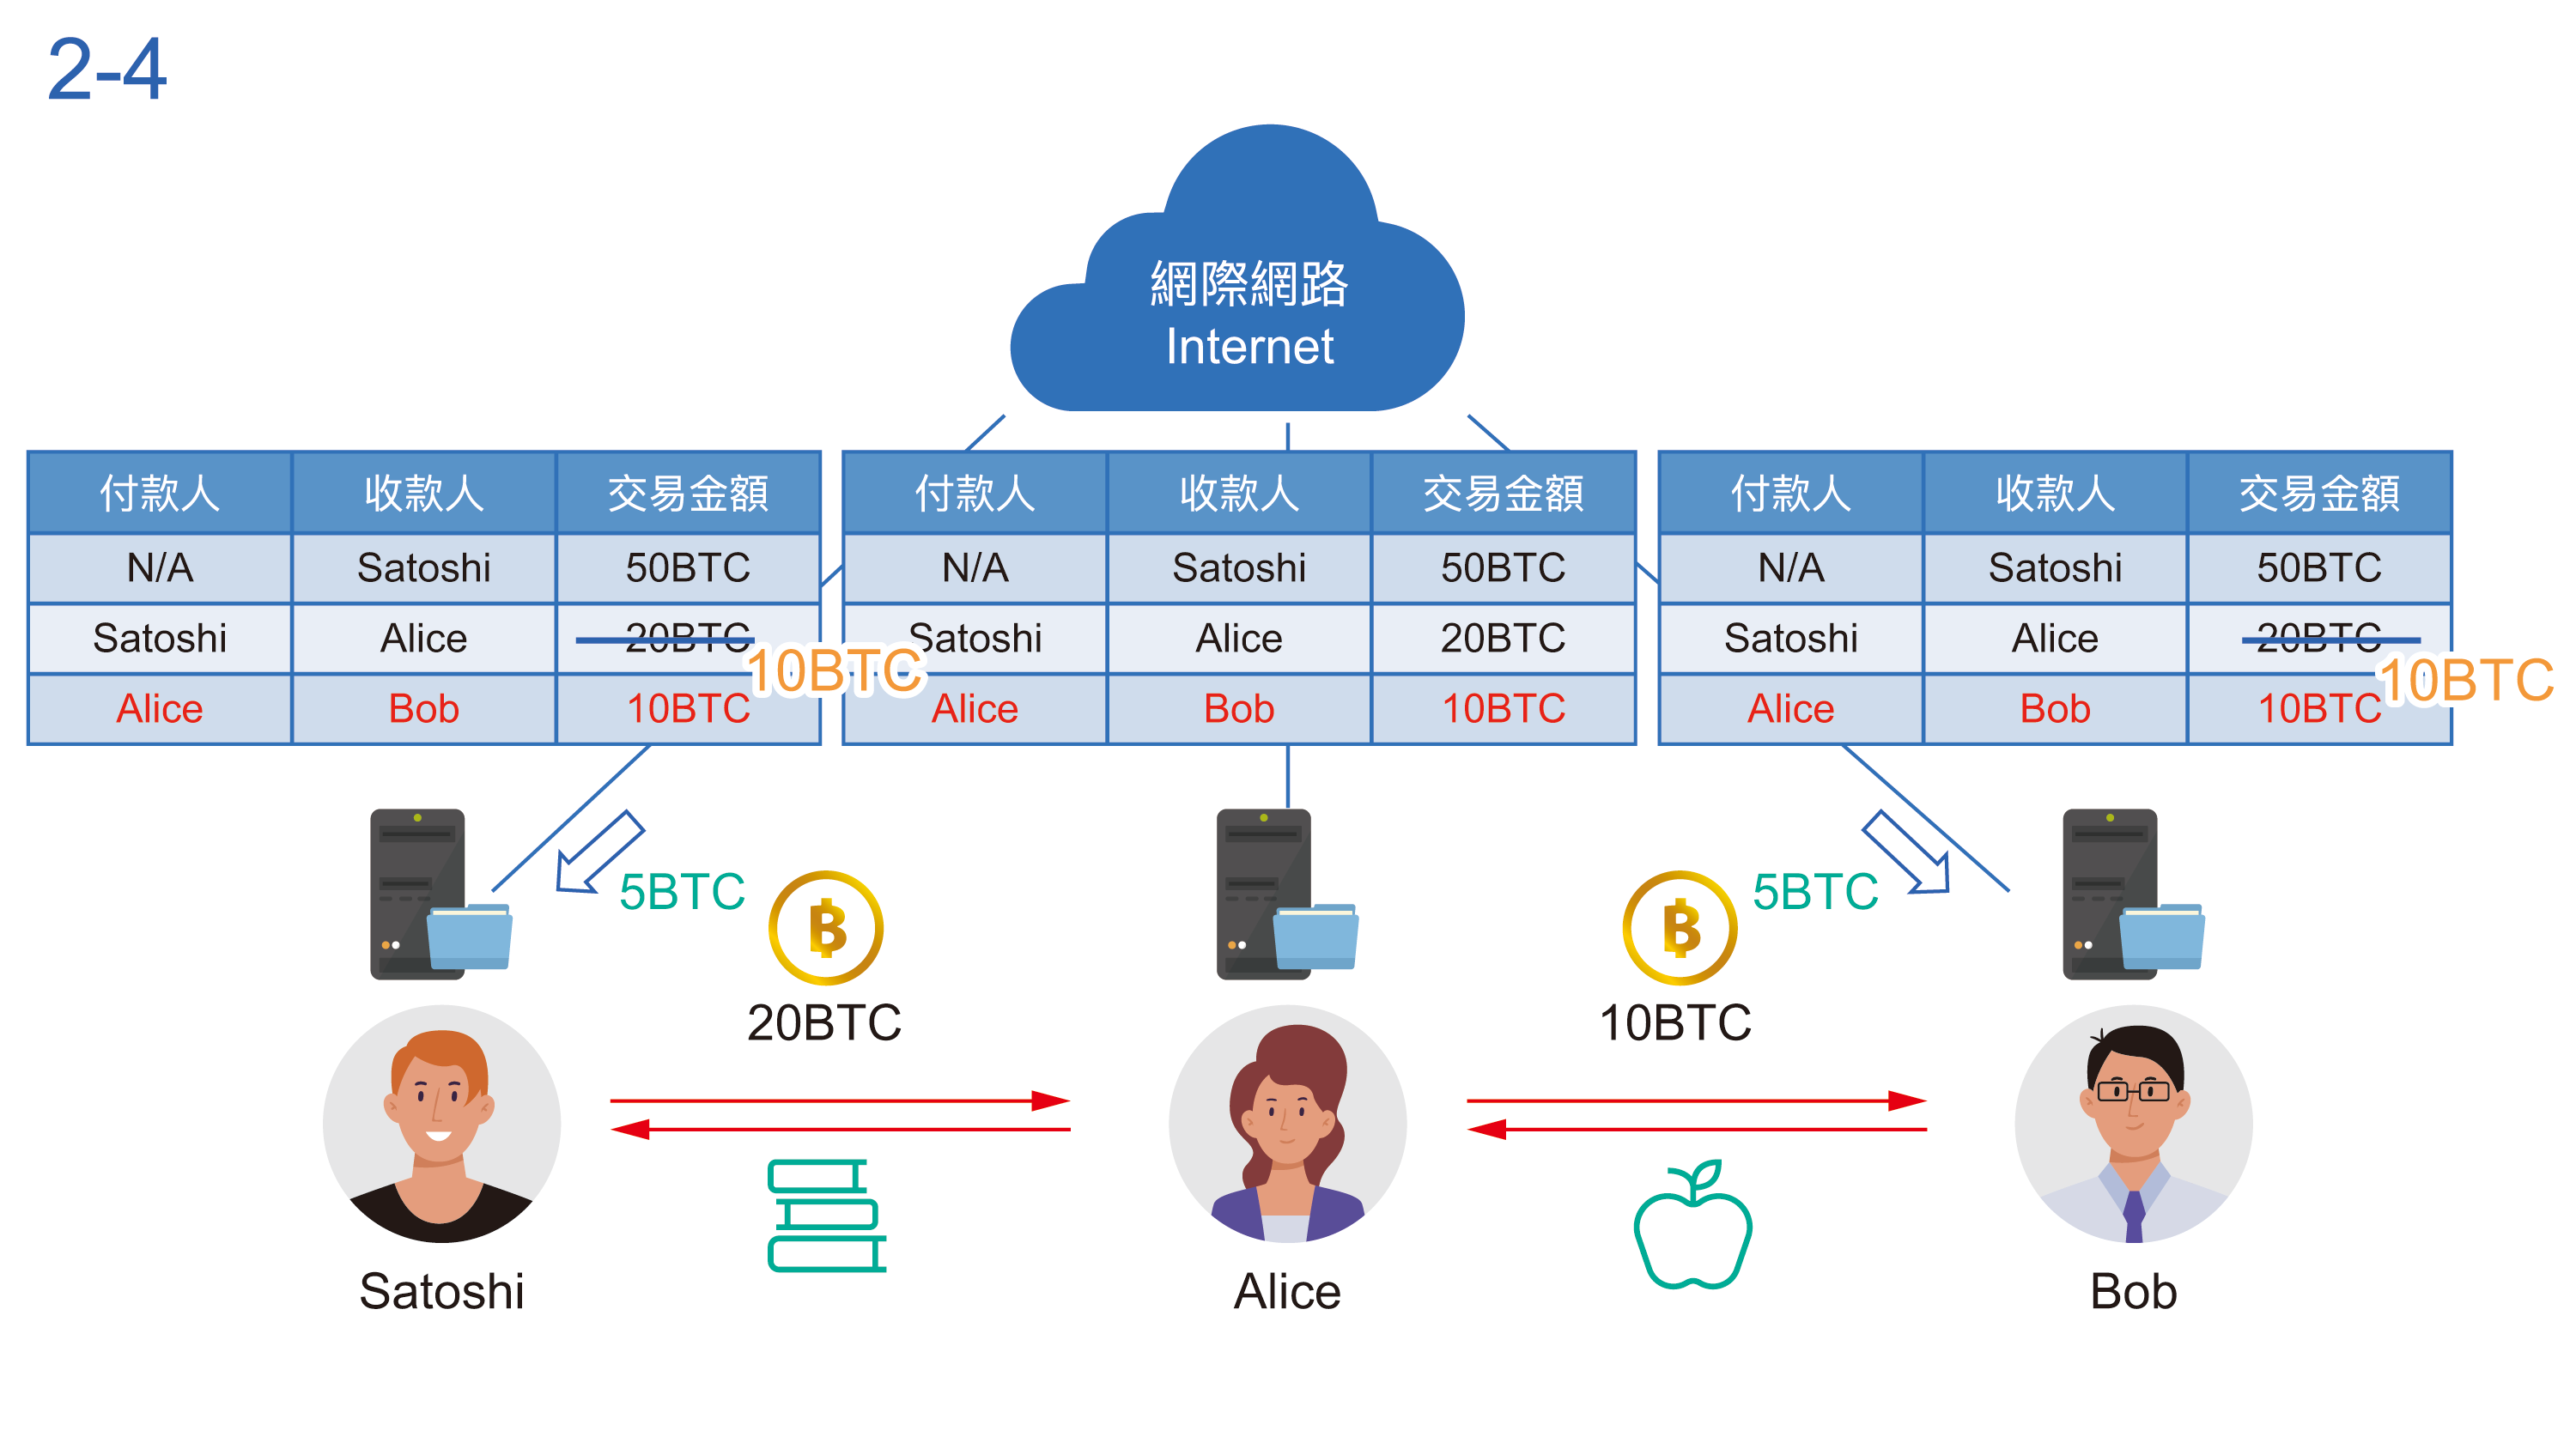
●如果 Satoshi 和 Bob 同謀竄改比特幣帳本,會發生什麼事?

如果 Satoshi 和 Bob 同謀竄改比特幣帳本,一起把付給 Alice 的錢改為 10 BTC,然後一個人對分 5 BTC,如圖 2-4 所示,到了月底 Satoshi 和 Alice 對帳發現金額不符,一狀告到法院,法官調閱 Satoshi 的帳本發現金額是 10 BTC,調閱 Bob 的帳本發現金額是 10 BTC,調閱 Alice 的帳本發現金額是 20 BTC,所以證明 Alice 竄改帳本!?聽起來是不是有點瞎呢?

圖 2-4:如果超過 51% 的人作假帳。圖/加密貨幣的真相。

在區塊鏈的世界裡,只要使用者可以掌握超過 51 % 的電腦 (節點),錯的也變對的,對的百口莫辯,則這個區塊鏈就失去效用,稱為「 51 % 規則 ( 51 % rule)」。所以比特幣並不能這樣運作,那麼該怎麼運作呢?

-----廣告,請繼續往下閱讀-----

比特幣的實際運作方式

在前面的故事裡,Satoshi、Alice、Bob 三人都買了一台電腦,三個人同時擁有比特幣帳本,但是卻無法確保使用者不會串通竄改帳本,那麼比特幣該如何運作呢?

●比特幣的運作流程

為了解決這些問題,目前比特幣實際的運作方式如圖 2-5所示:

  1. 由 Satoshi 發起建立第一個「節點 (Node)」,節點指的是在伺服器 (高級電腦) 內安裝「節點軟體 (採礦程式)」與「比特幣帳本 (區塊鏈) 」。
  2. 號召網際網路上熟悉電腦操作的自願者在世界各地建立節點,同時在伺服器 (高級電腦) 內安裝節點軟體 (採礦程式) 與比特幣帳本 (區塊鏈)。
  3. 節點與節點之間經由「對等式 (Peer to peer) 」網路連線軟體進行資料交換,最後每一個節點 (電腦) 的內容都一樣。
  4. 使用者安裝手機應用程式 (App) 「比特幣電子錢包 (BTC wallet) 」,並且以手機付款與收款,使用非常簡單。
  5. 手機應用程式將交易內容回傳至節點,節點再將交易內容溢散傳遞給所有的節點,使每個節點的比特幣帳本 (區塊鏈) 內容相同。

在圖 2-5 裡的比特幣帳本就是「區塊鏈」,目前全球有一萬多個比特幣區塊鏈的節點,都是由熟悉電腦操作的自願者建立,這些人又稱為「礦工」,他們的電腦稱為「礦機」,使用者只需要用手機應用程式就能支付,完全不必管比特幣帳本 (區塊鏈) 如何運作。

-----廣告,請繼續往下閱讀-----

——本文摘自《加密貨幣的真相:揭穿區塊鏈無本金融的國王新衣》,2022 年 11月,先覺出版,未經同意請勿轉載。

-----廣告,請繼續往下閱讀-----
先覺出版
2 篇文章 ・ 1 位粉絲
繁 简